

Antes de empezar
Necesitas tres cosas:- Tu empresa habilitada. La habilita el equipo de Pruff: solicítala a tu contacto en Pruff. Te entregarán la dirección de tu empresa, con la forma
https://<tu-empresa>.mcp.pruff.com/mcp. - Tu cuenta de Pruff. El mismo usuario y contraseña con que entras a
app.pruff.com. - Un cliente MCP con conectores remotos. Por ejemplo, Claude o ChatGPT en un plan que permita agregar conectores personalizados.
Claude
1
Abre los conectores
En 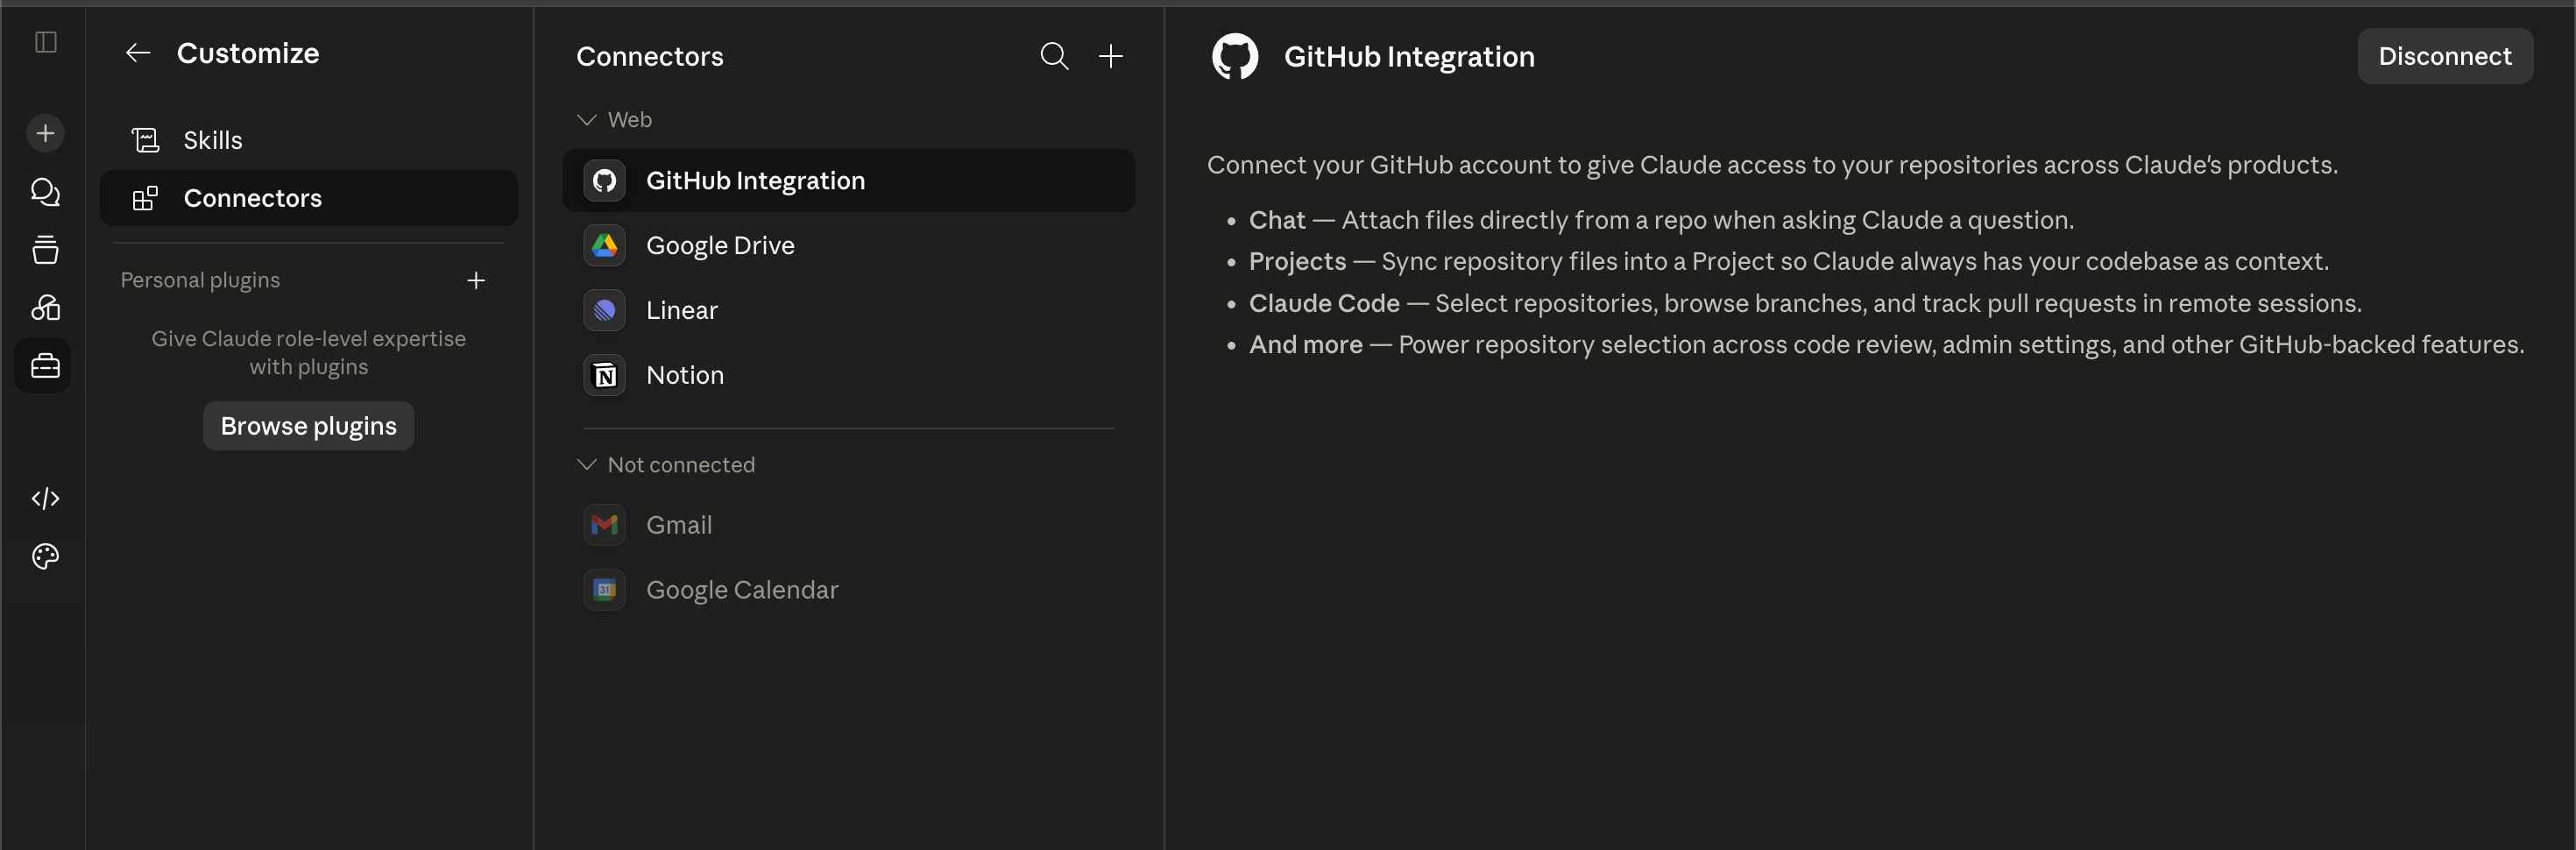
claude.ai, abre Settings → Connectors.2
Agrega un conector personalizado
Haz clic en + y luego en Add custom connector.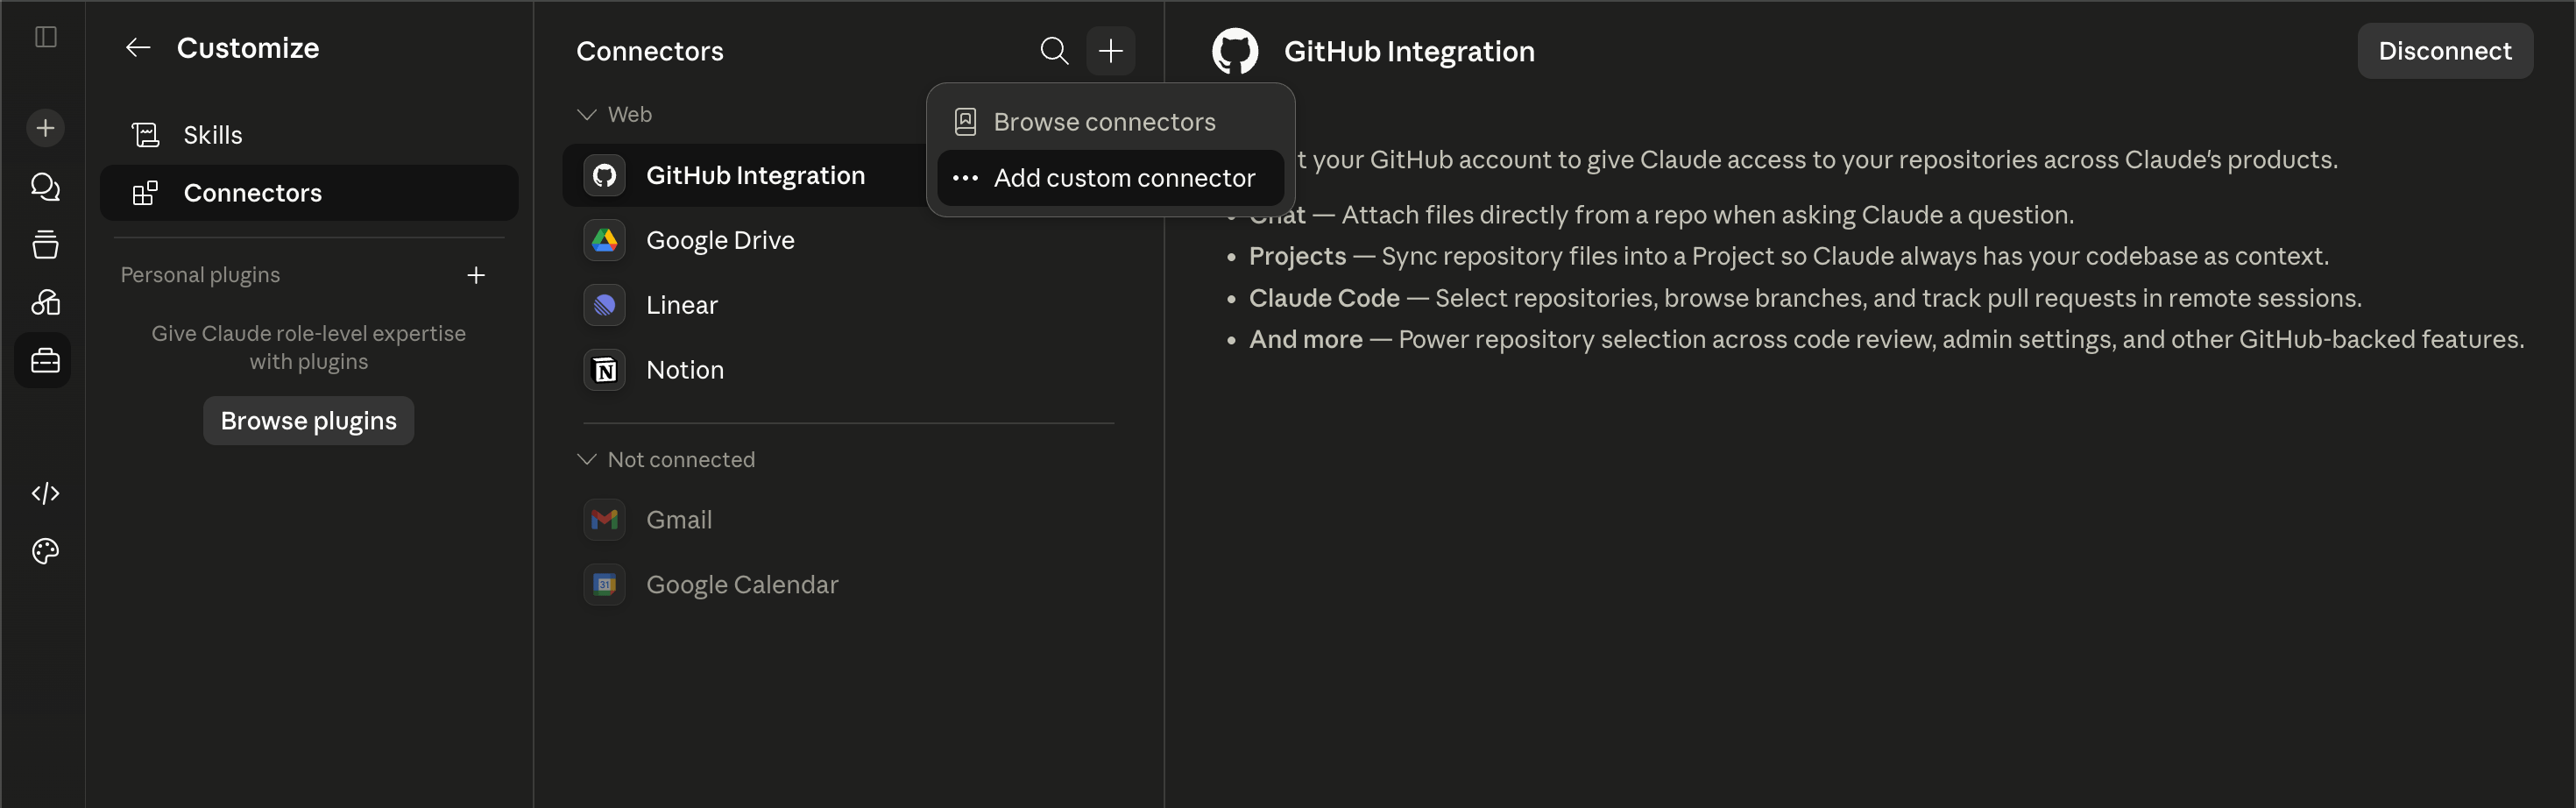
3
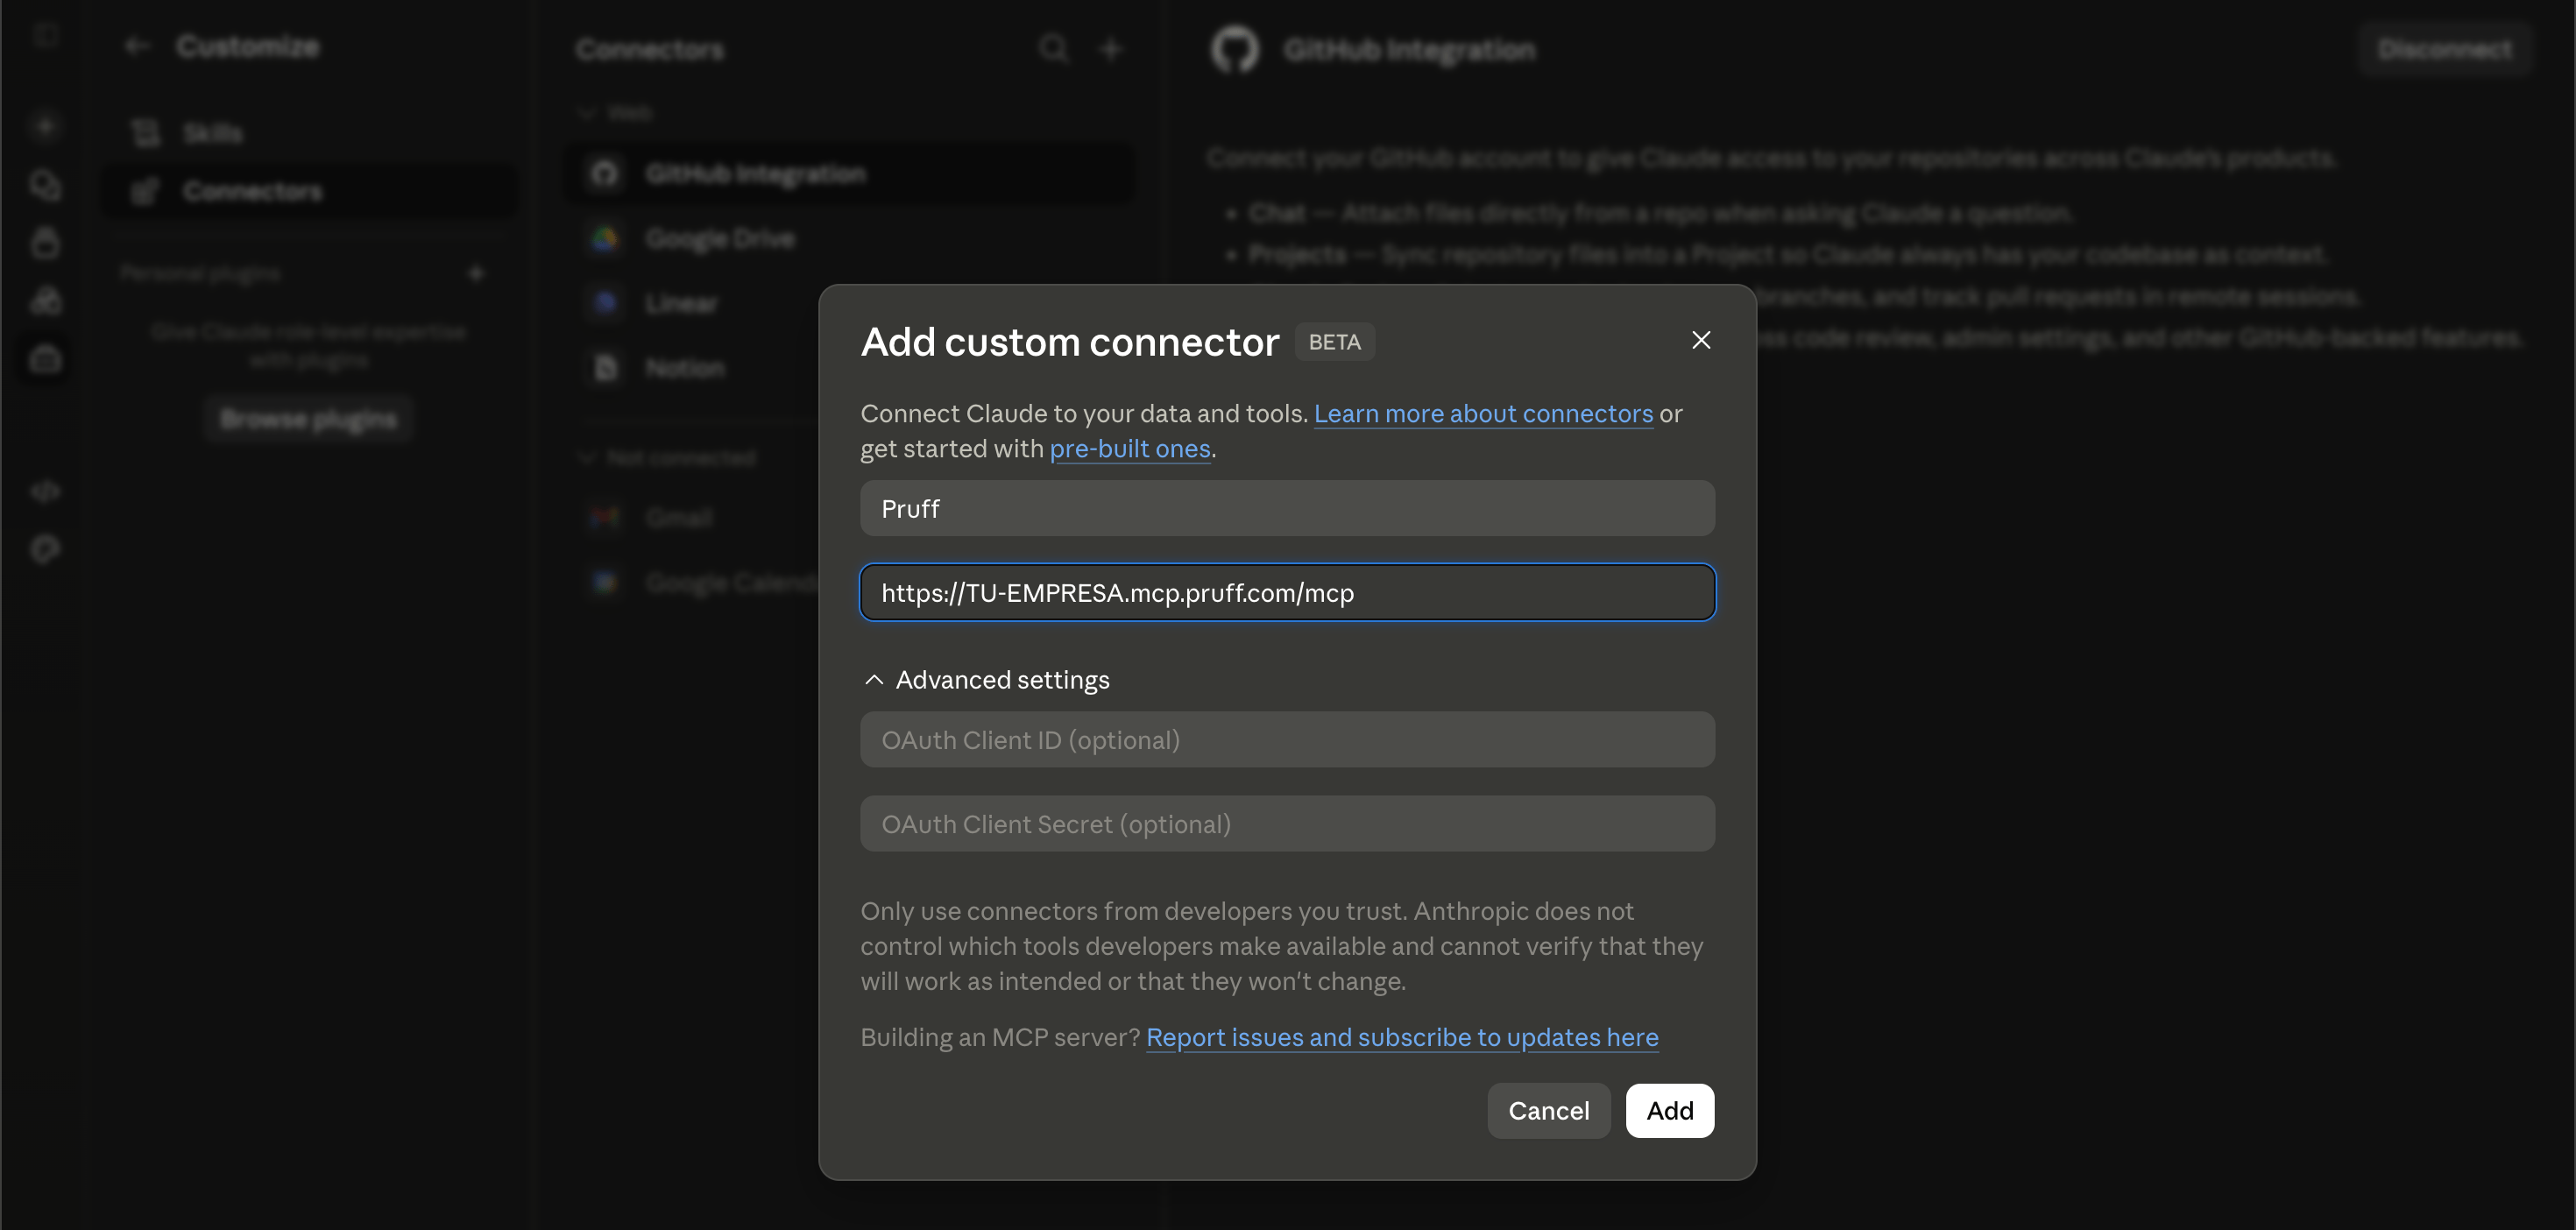
Completa el formulario
- Nombre:
Pruff - URL: la dirección de tu empresa,
https://<tu-empresa>.mcp.pruff.com/mcp
4
Inicia sesión y autoriza
Haz clic en Add y luego en Connect. Se abre el inicio de sesión de Pruff. Ingresa con tu cuenta y, en la pantalla de autorización, revisa los permisos y haz clic en Autorizar.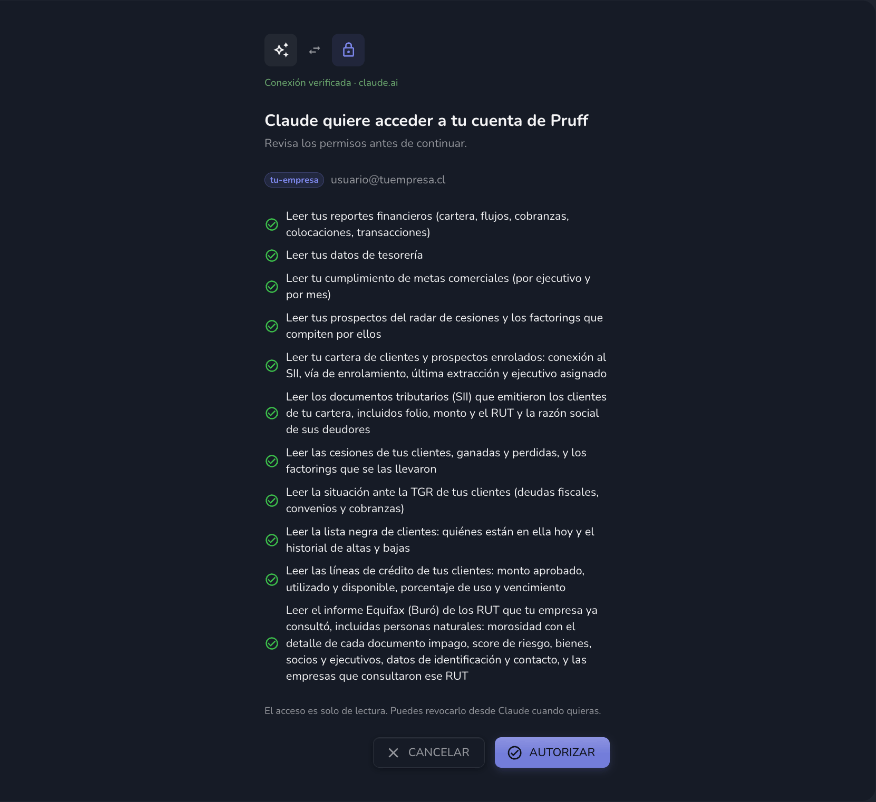
5
Pregunta
Abre una conversación, activa el conector de Pruff y escribe tu pregunta.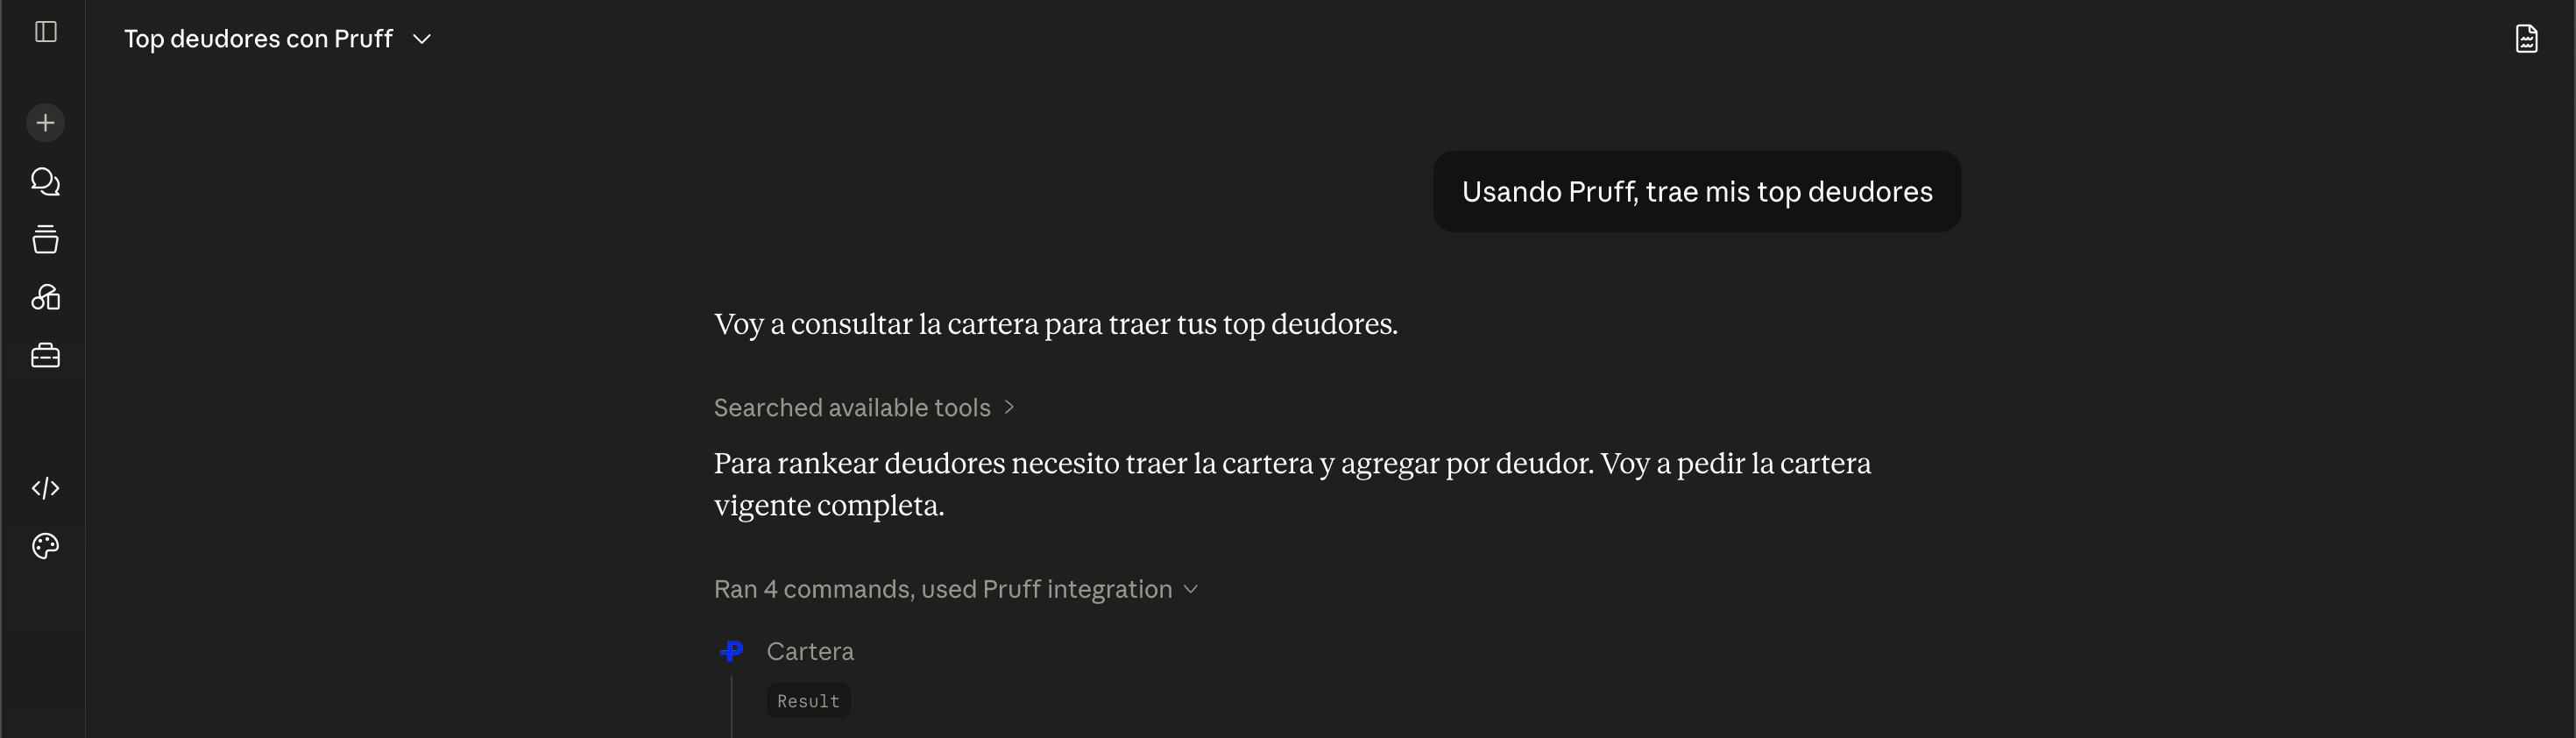
ChatGPT
1
Abre las apps
En 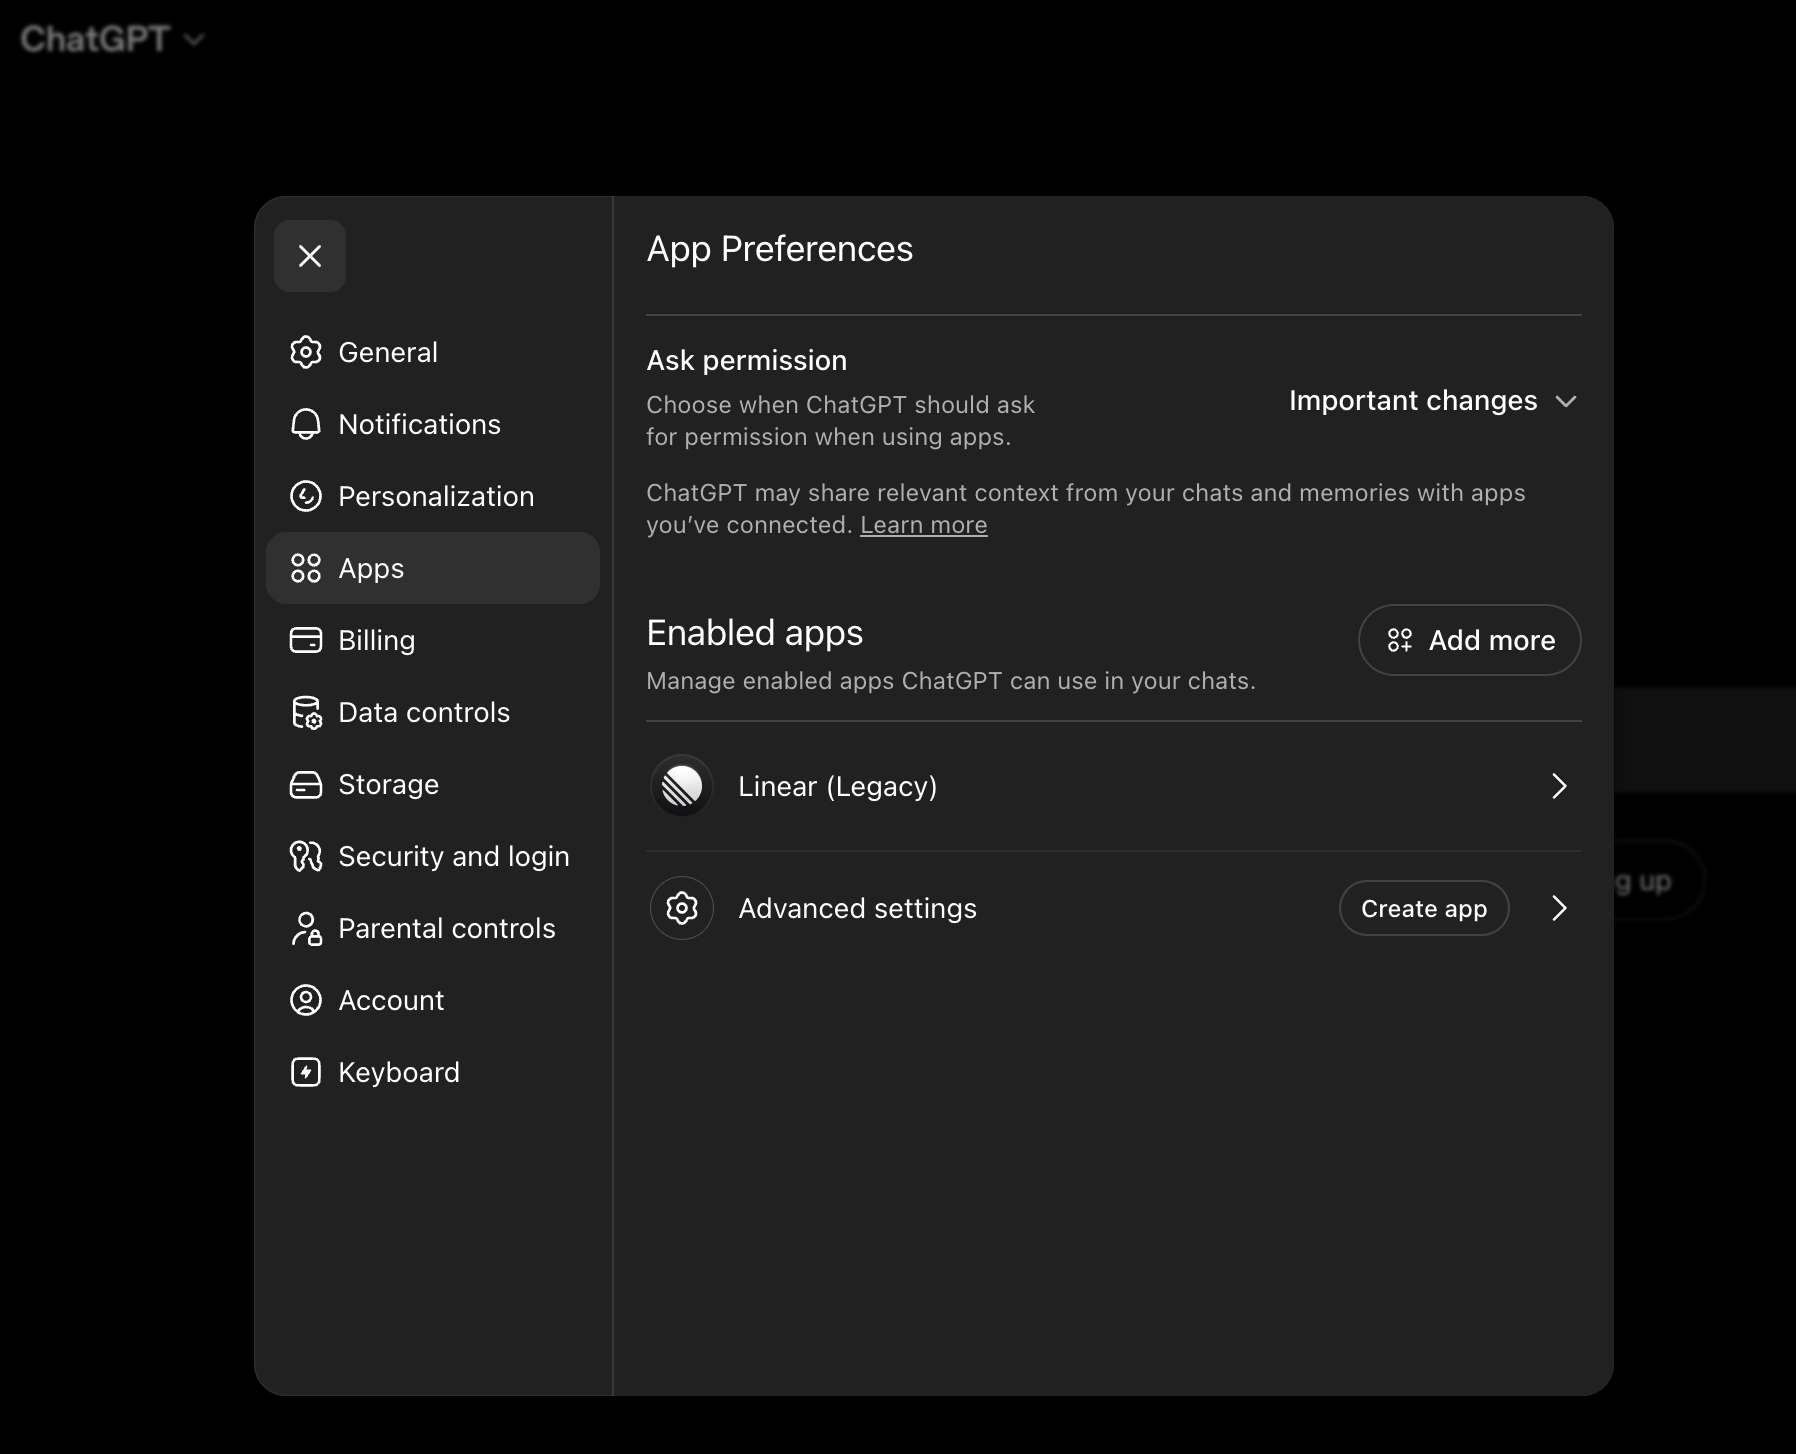
chatgpt.com, abre Settings → Apps.2
Activa el modo desarrollador
Entra a Advanced settings y activa Developer mode.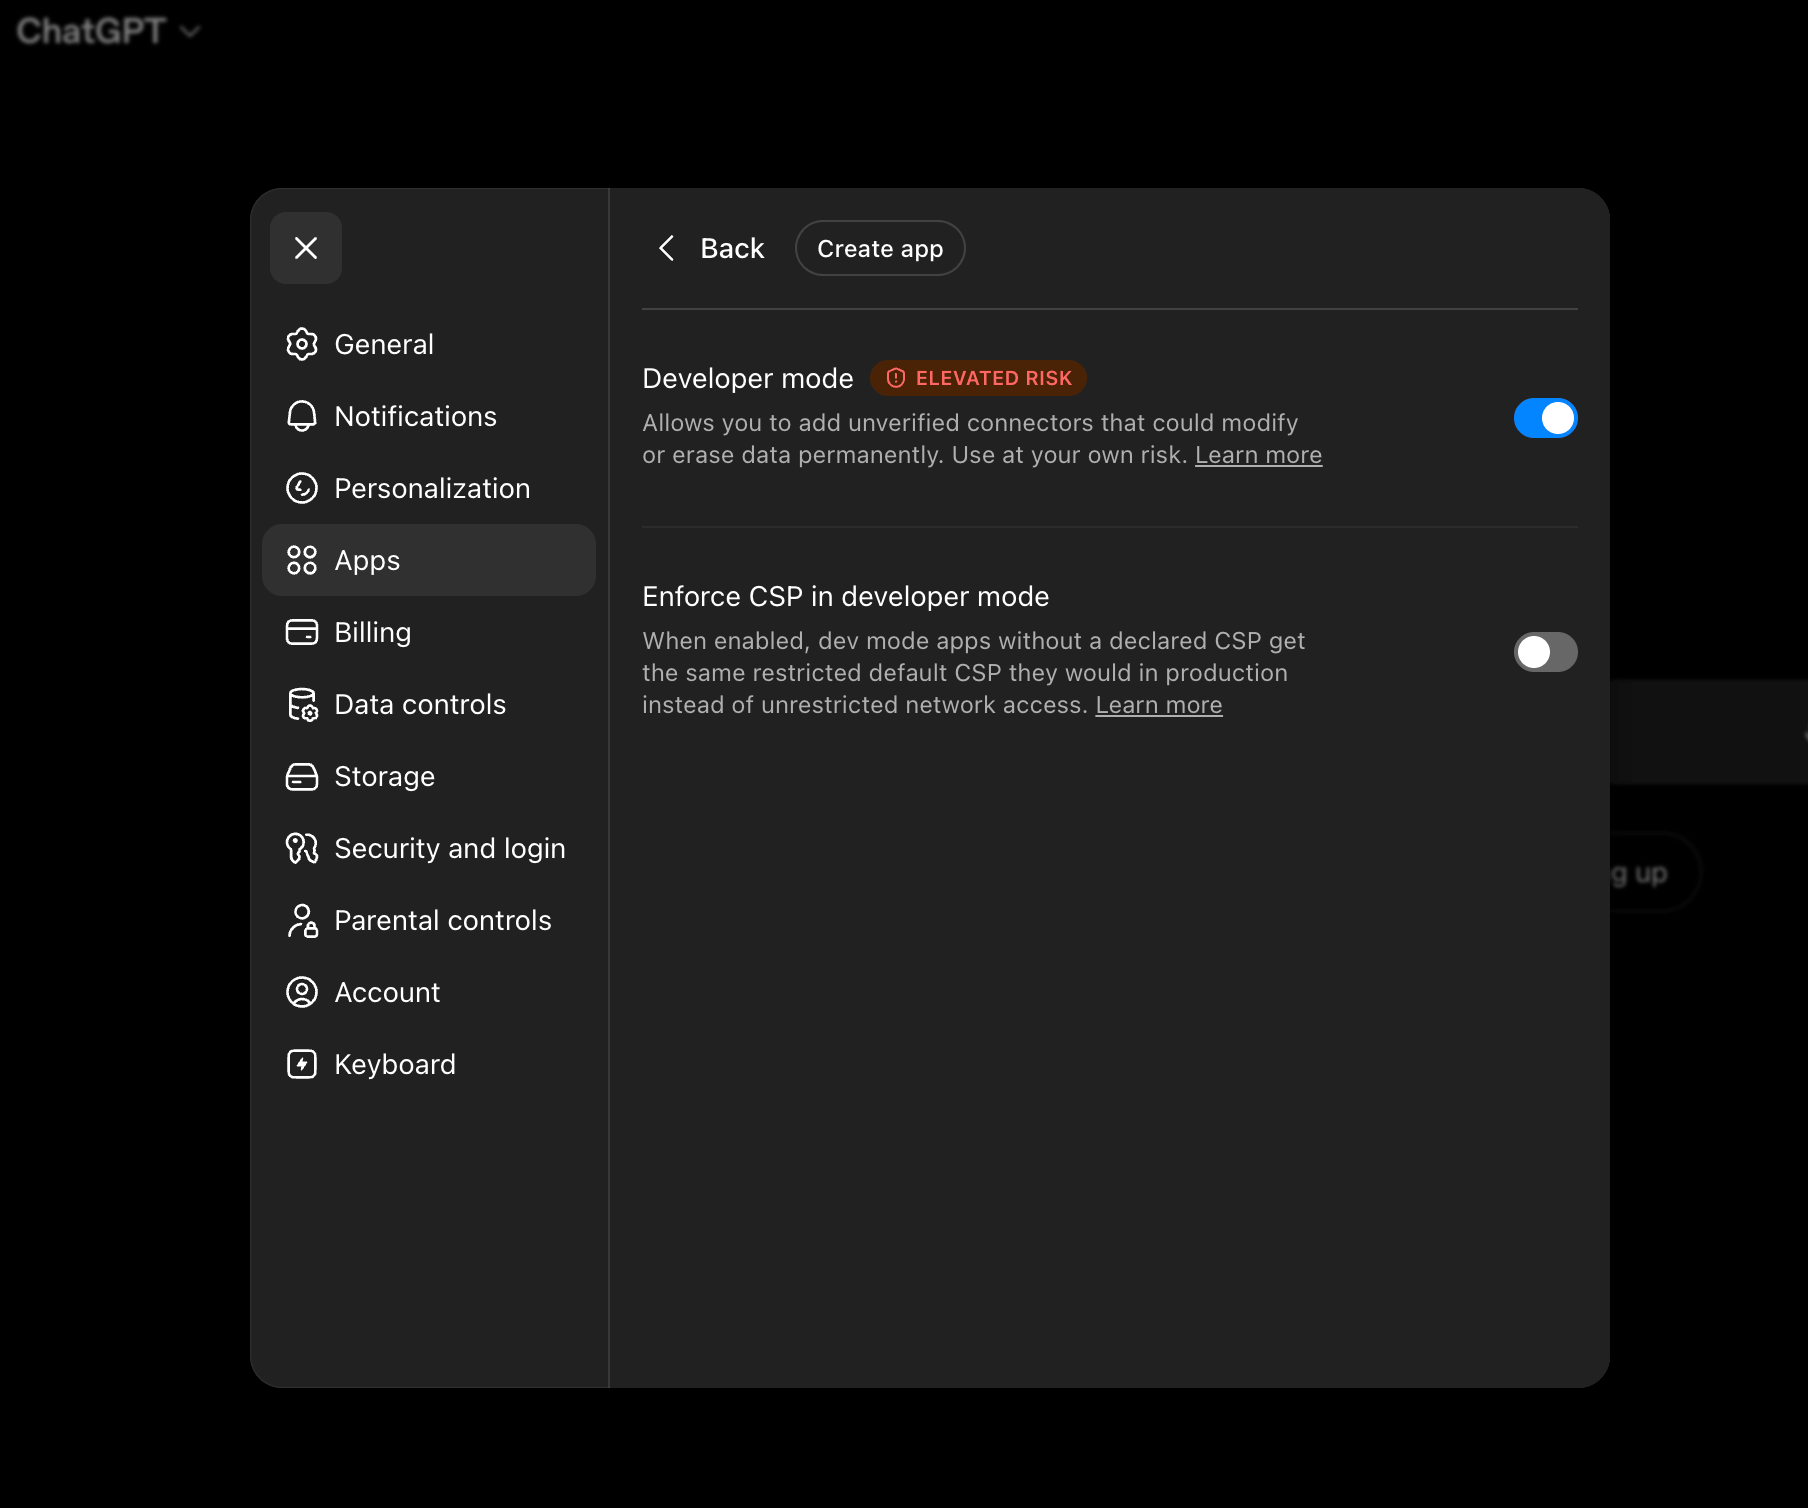
3
Crea la app
Vuelve a Apps y haz clic en Create app.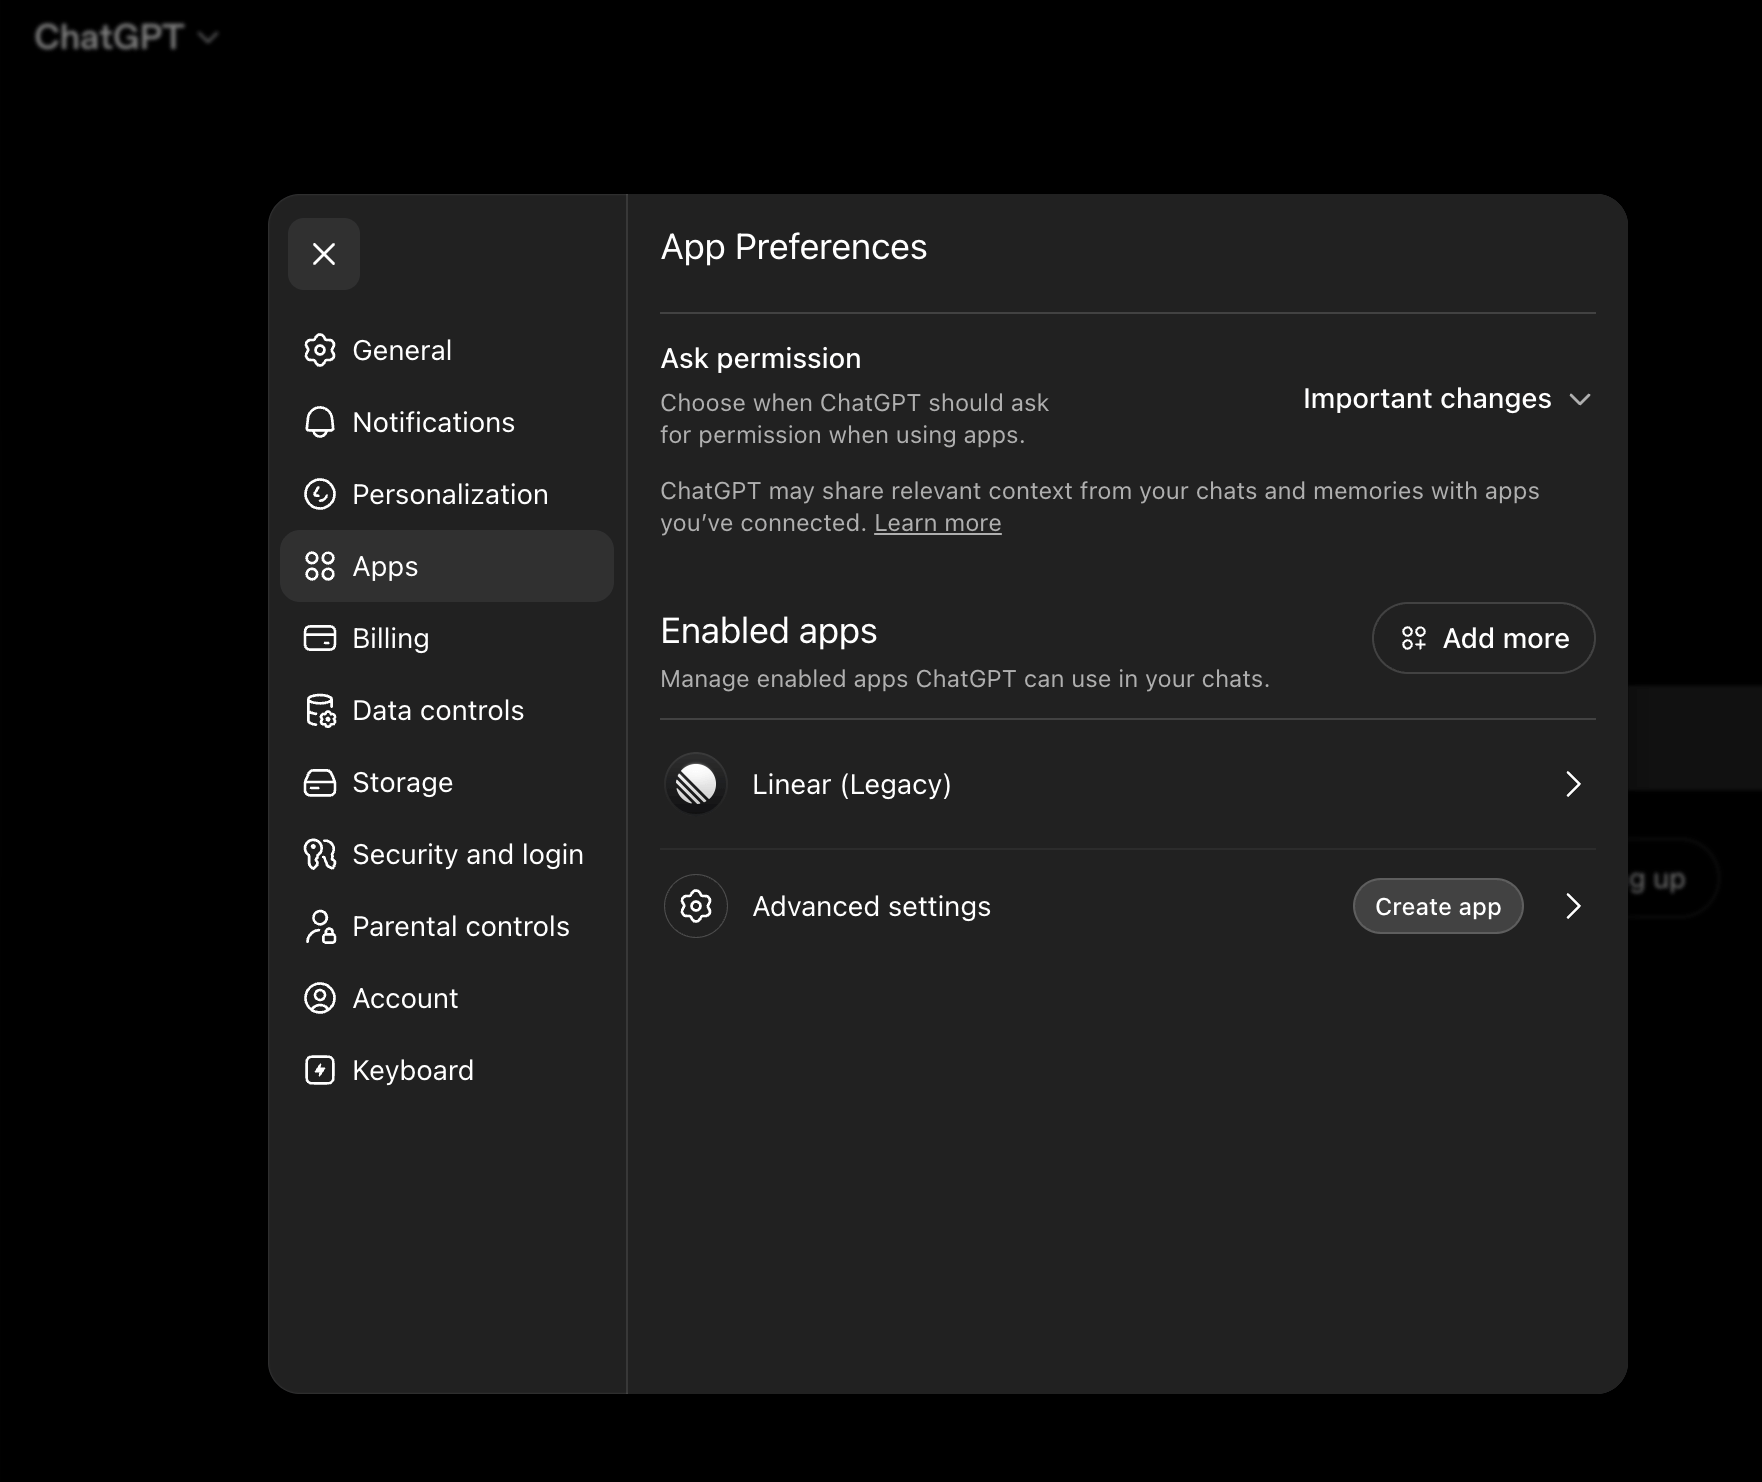
4
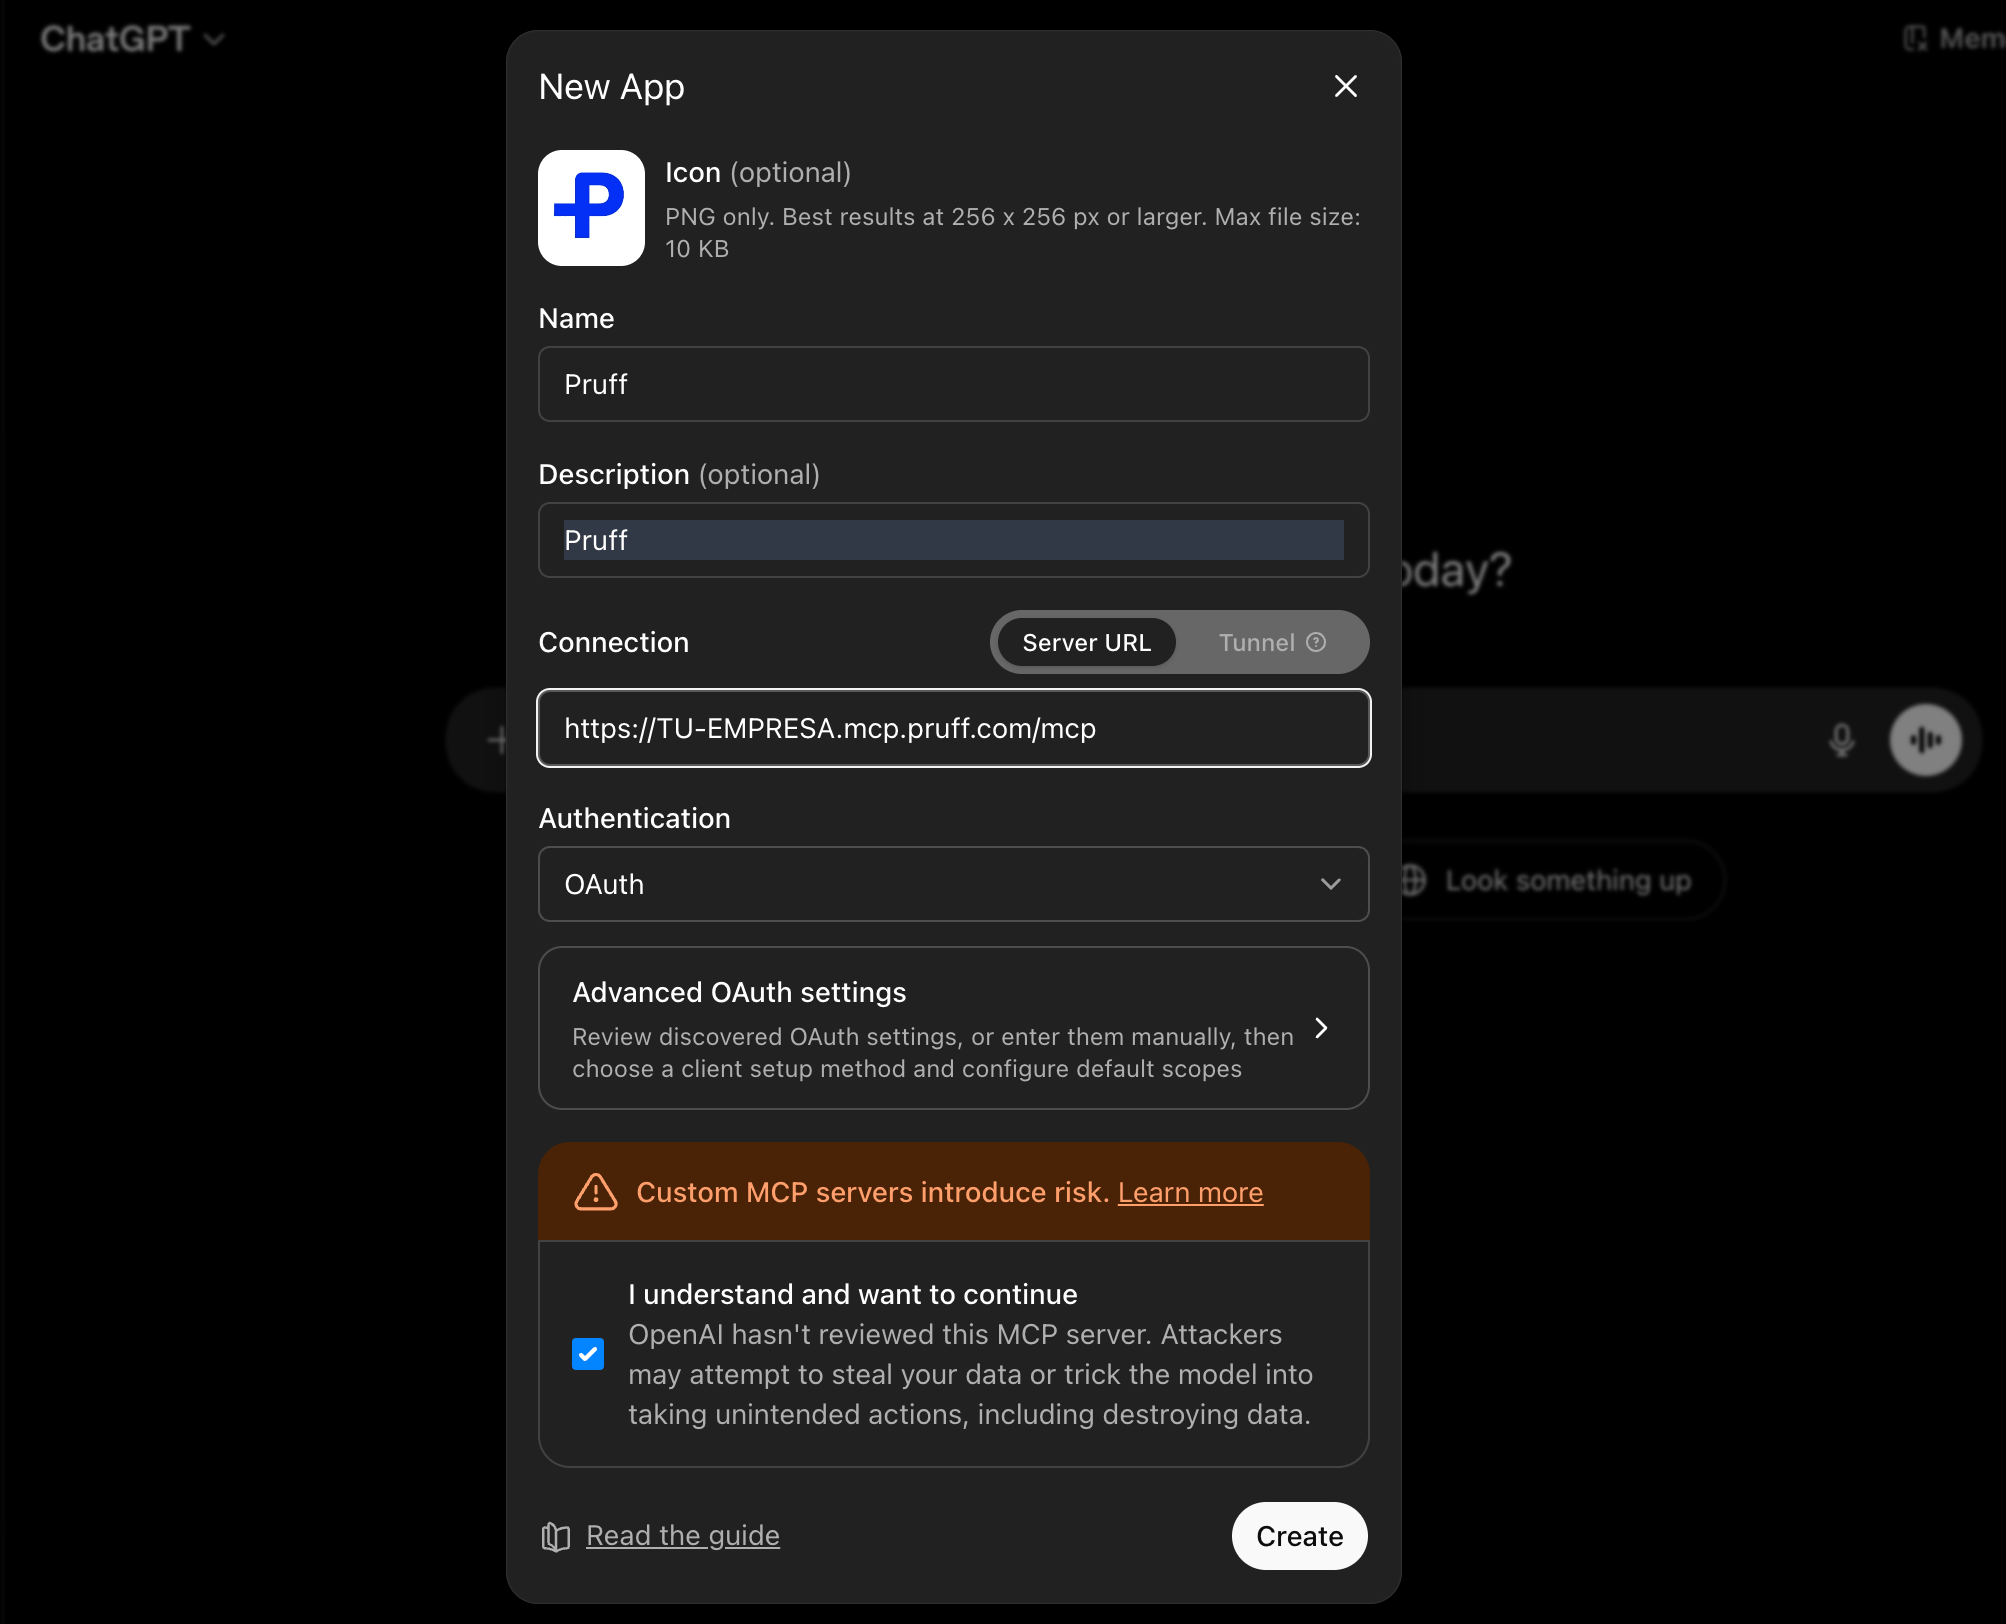
Completa el formulario
- Icon: opcional. Puedes usar el ícono de Pruff.
- Name:
Pruff - Server URL: la dirección de tu empresa,
https://<tu-empresa>.mcp.pruff.com/mcp - Authentication: OAuth
5
Inicia sesión y autoriza
Haz clic en Sign in with Pruff. Ingresa con tu cuenta y, en la pantalla de autorización de Pruff, haz clic en Autorizar.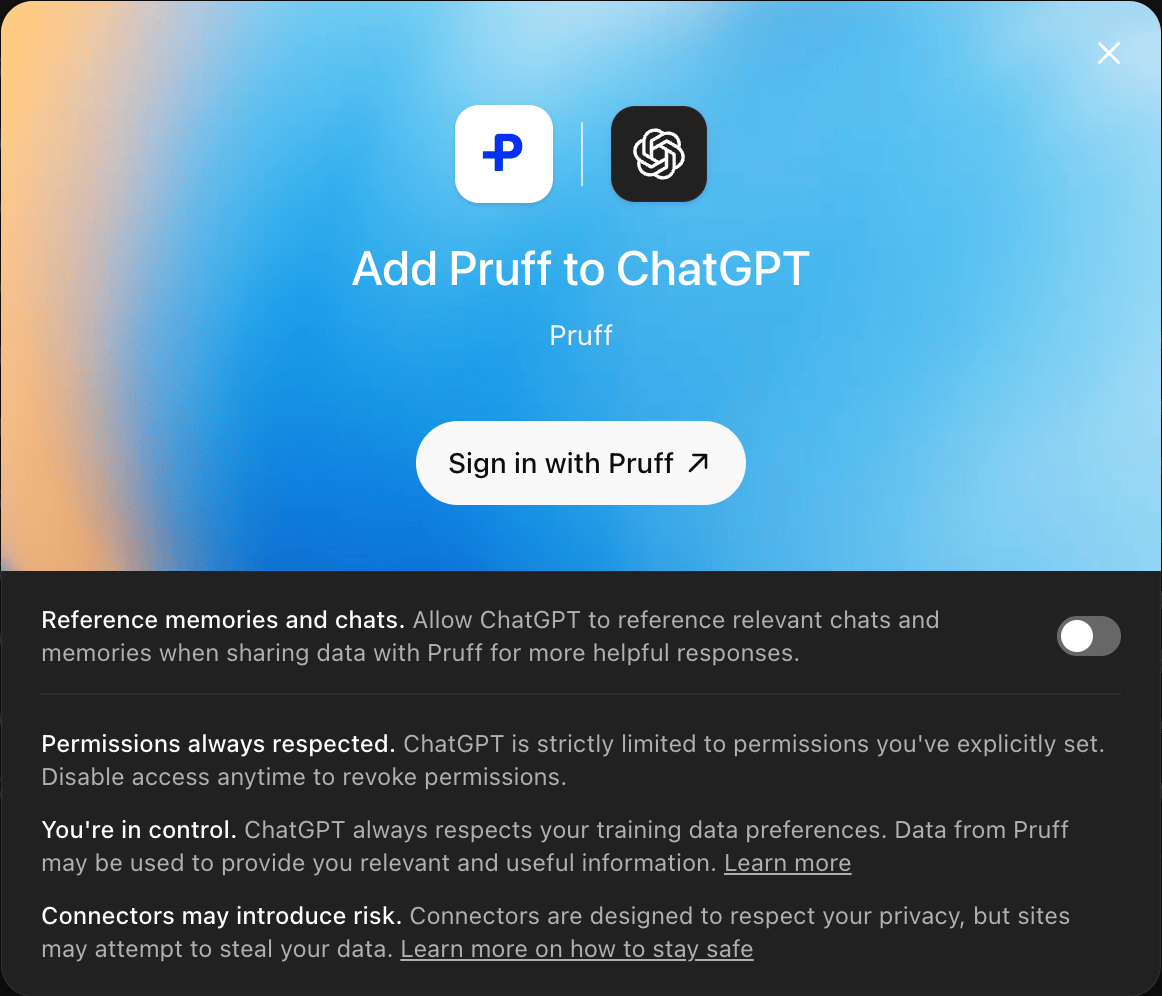
6
Pregunta
Abre un chat, activa el conector de Pruff y escribe tu pregunta.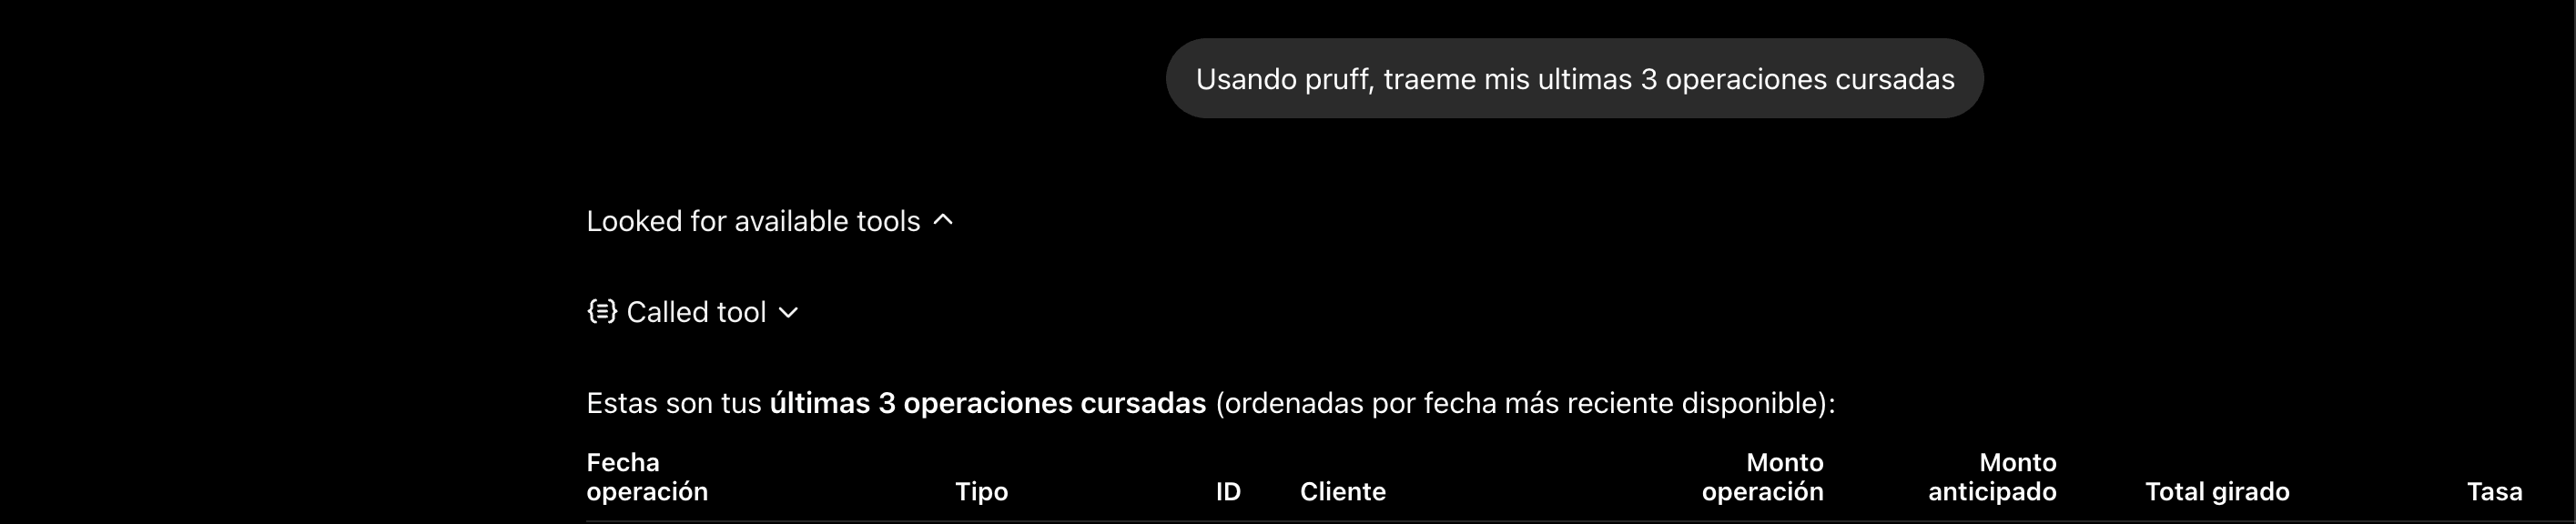
Otros clientes MCP
Cualquier cliente que soporte servidores MCP remotos con OAuth puede conectarse. Estos son los datos técnicos del servidor:
El issuer de OAuth es el host de tu empresa (
https://<tu-empresa>.mcp.pruff.com), y el token solo es válido en ese host. Si el token falta, venció o es inválido, /mcp responde 401 con el header WWW-Authenticate, que apunta a la metadata de descubrimiento para que el cliente vuelva a autorizar: